
Allarme Zero-click: account WhatsApp rubati per chiedere soldi

| di Giorgia Baruffa | | Lettura 5 minuti
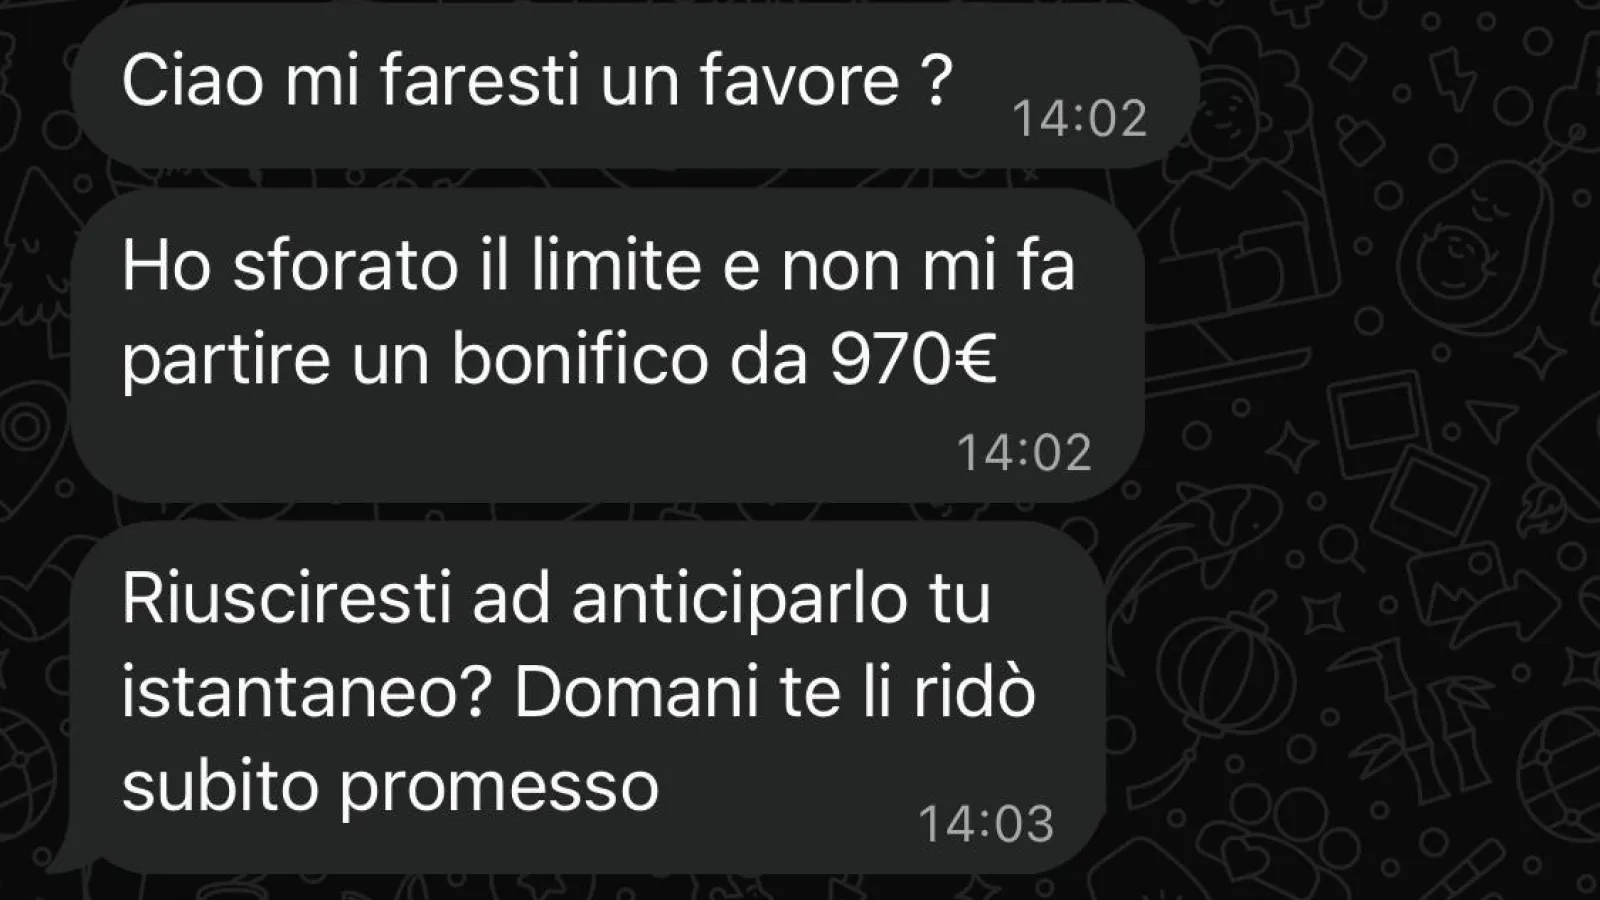
«Ciao mi faresti un favore?»
Questo messaggio, all’apparenza innocuo, cela in realtà la modalità di truffa - segnalata il 25 agosto dal Commissariato di P.S. Online, il portale della Polizia di Stato - che i pirati informatici stanno mettendo in pratica attraverso l’applicazione di messaggistica istantanea WhatsApp.
Lo schema è il seguente: dopo essersi impossessati dell'account del malcapitato, i cybercriminali, sfruttando la lista di contatti dell'utente, invierebbero richieste di denaro da effettuare tramite bonifici, ricariche telefoniche o altre forme di pagamento, ricorrendo a diverse scuse che sottolineerebbero una presunta situazione di emergenza (i pretesti sarebbero i più disparati: dalla necessità di acquistare un nuovo telefono perché il vecchio si è rotto all'impossibilità di pagare poiché si è raggiunto il limite massimo giornaliero della propria carta, e altri ancora).
Da quel momento l’utente, il cui account è stato di fatto dirottato dai truffatori, non riceve più alcun messaggio sul proprio numero e non ha modo di accorgersi della frode in corso. Nel frattempo, gli hacker, approfittando della fiducia di familiari, amici o contatti, che credono di chattare con la vittima dell'inganno, inviano loro tali richieste.
Come avviene un attacco zero-click
Si tratta di una nuova minaccia digitale - l'ennesima - per la sicurezza dei dati personali memorizzati all'interno dei nostri smartphone. Questa truffa, nota come zero-click, a differenza delle precedenti, avviene senza che l'utente debba compiere alcuna azione consapevole. Se infatti il meccanismo più usato finora era far cliccare su un link sospetto, aprire una chat sconosciuta o scaricare un file allegato malevolo, ora niente di tutto questo è più necessario.
L'insidia sta nelle "falle del sistema". WhatsApp, come qualsiasi altra app di messaggistica, deve processare automaticamente qualsiasi contenuto multimediale ricevuto - immagini, video, file audio, PDF. È proprio in questa fase che si annida il problema: se il codice che analizza il file contiene un errore di programmazione (per esempio nella gestione della memoria), un file costruito ad arte può "rompere" quel processo e far eseguire istruzioni non previste.
Questo tipo di errore può presentarsi in due modi. Il primo è quello della vulnerabilità zero-day: un bug non ancora individuato dagli sviluppatori, che non hanno quindi avuto il tempo di correggerlo prima che venisse sfruttato. Il secondo - quello alla base dell'ondata di attacchi segnalata in questi giorni - riguarda invece falle già note e già corrette dal produttore, ma ancora sfruttabili da chi non ha installato l'aggiornamento di sicurezza. Il problema si presenta in particolar modo nei dispositivi Apple con versioni non aggiornate del sistema operativo iOS o della stessa applicazione di messaggistica istantanea.
Il dispositivo bersaglio riceve allora un file multimediale costruito con parametri anomali, che attiva il codice malevolo nel giro di millisecondi, senza che l'utente riceva notifiche, popup o richieste di conferma. Da questo momento ha inizio il raggiro a danno dello sventurato.
Cosa raccomanda la Polizia Postale
Per far fronte a questa insidia, la Polizia Postale ha diffuso alcune raccomandazioni per tutelare la propria sicurezza digitale.
Il primo passo è accertarsi dell'identità di chi formula la richiesta, contattando direttamente la persona attraverso un altro numero o dispositivo oppure, quando possibile, di persona.
Buona norma è poi mantenere sempre aggiornati sia il sistema operativo del dispositivo sia l'applicazione WhatsApp.
Si suggerisce inoltre di controllare periodicamente la sezione "Dispositivi collegati" di WhatsApp, attraverso la quale è possibile verificare quali sessioni risultano attive sul proprio account e disconnettere tempestivamente eventuali dispositivi non riconosciuti.
Infine, si raccomanda di attivare la verifica in due passaggi per WhatsApp, oltre a limitare il download automatico di contenuti e allegati e a proteggere il dispositivo mediante codice, Touch ID o Face ID.
Se il furto è già avvenuto, a queste precauzioni si aggiungono due ulteriori azioni: avvisare quanto prima i propri contatti dell'accaduto, in modo che non cadano a loro volta vittime della stessa catena di richieste fraudolente, e segnalare l'episodio alla Polizia Postale attraverso il sito del Commissariato di P.S. Online.


